
Que ce soit pour une entreprise, une administration, ou encore un service public, la sensibilisation du personnel constitue un volet important de toute politique de cybersécurité. Elle peut passer par des contenus pédagogiques et des formations, mais aussi par des exercices destinés à tester les réactions face à une menace.
Pour structurer cette démarche, une sensibilisation à la sécurité informatique peut notamment s’appuyer sur une plateforme dédiée. Encore faut-il savoir quelles fonctionnalités comparer pour pouvoir choisir le bon service… On vous aide à y voir plus clair.
À quoi sert une plateforme de sensibilisation à la cybersécurité ?
Une plateforme de sensibilisation cybersécurité développe et centralise des outils destinés à protéger les organisations et à former les collaborateurs aux principaux risques cyber : hameçonnage, rançongiciel, ingénierie sociale, vol de données ou de mots de passe. Selon les solutions et les offres, elle peut également intégrer des quiz, des évaluations, un suivi des utilisateurs et des simulations.
Dans son Référentiel de mesures, l’ANSSI, l’Agence nationale de la sécurité des systèmes d’information, considère la sensibilisation des équipes comme un volet essentiel de toute stratégie en cybersécurité. La CNIL recommande pour sa part des formations sur les principaux risques et indique dans son Guide pratique RGPD que les campagnes de sensibilisation peuvent aussi prendre la forme de simulations d’attaque, notamment du hameçonnage (ou « phishing », en anglais).
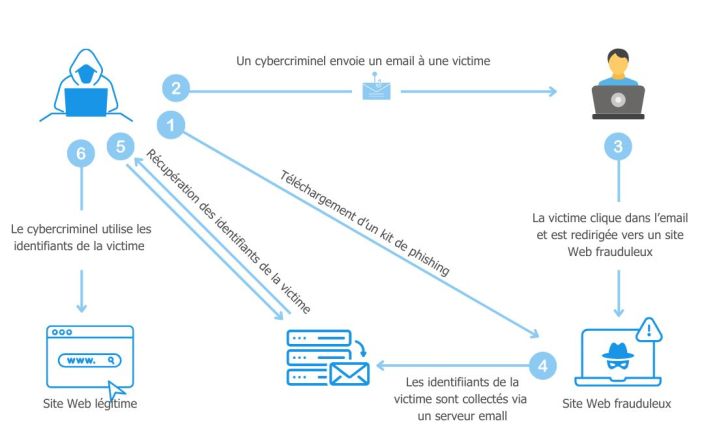
La simulation constitue donc une possibilité supplémentaire pour passer de la formation à la mise en situation. Le phishing simulé consiste par exemple à envoyer des messages comparables à ceux employés dans les tentatives de vol de données, sans exposer réellement l’organisation à l’attaque. L’objectif est notamment d’observer les réactions et de renforcer les réflexes.
Organismes de formations à la sécurité informatique : les critères importants
Le réalisme des simulations
Lorsqu’une plateforme propose des simulations, il convient de vérifier la pertinence de ces mises en situation. Le réalisme des scénarios, leur personnalisation et leur capacité à reproduire des événements auxquels les collaborateurs peuvent réellement être confrontés font partie des critères à examiner.
Un exercice pertinent doit notamment permettre d’observer les réactions des utilisateurs dans un contexte suffisamment proche de leur environnement professionnel.
La variété des scénarios d’attaques
Le phishing par e-mail constitue un cas courant, mais il ne représente pas nécessairement toutes les situations à risque. Ainsi, la diversité des scénarios envisagés constitue un autre critère de comparaison.
Au-delà du phishing classique, certaines plateformes permettent de travailler sur d’autres formes d’ingénierie sociale ou d’autres vecteurs d’attaque. On peut citer notamment le spearphishing, du phishing ciblé et personnalisé avec usurpation d’identité, des logiciels malveillants de type ransomware, utilisés pour réclamer des rançons en échange du dévourraillage des données de la victime, des QR codes ou encore des clés USB.
La diversité des scénarios est toutefois à mettre en regard des risques propres à chaque organisation ou à chaque profil au sein d’une équipe. L’objectif n’est pas nécessairement d’accumuler les simulations, mais de privilégier les situations susceptibles de développer des réflexes utiles dans l’environnement de travail.
La personnalisation et l’automatisation
La possibilité d’adapter les campagnes aux métiers, aux profils et à l’environnement de l’entreprise constitue ainsi un autre point à vérifier. Le choix des contextes, des marques imitées ou des messages peut notamment contribuer au réalisme des exercices.
L’automatisation permet quant à elle d’inscrire la sensibilisation dans la durée : programmation des campagnes, répétition des exercices et suivi des résultats peuvent éviter que les actions reposent uniquement sur des interventions ponctuelles.
La formation et le reporting
Une simulation ne constitue pas à elle seule un parcours de sensibilisation. Après un exercice, les collaborateurs doivent pouvoir identifier les indices qui auraient dû les alerter et acquérir les bons réflexes. Les modules de formation, quiz ou rappels pédagogiques peuvent compléter cette approche.
Le reporting permet enfin de mesurer et analyser les résultats : participation, comportements observés, évolution de la vulnérabilité ou progression au fil des campagnes peuvent aider à identifier les besoins et à adapter les actions.
Mailinblack : une approche centrée sur la mise en situation
Entreprise de cybersécurité française basée à Marseille, Mailinblack accompagne depuis plus de 20 ans des sociétés, établissements de santé et administrations publiques. Son offre s’articule notamment autour des solutions suivantes :
- Cyber Coach, consacrée à la simulation et à l’entraînement,
- Sikker, un gestionnaire de mots de passe professionnel,
- Protect, un outil de blocage de mails frauduleux,
- Cyber Academy, une plateforme de formation en ligne interactive.
Cyber Coach permet de simuler une grande diversité de catégories d’attaques : phishing, spearphishing, ransomware, mais aussi BitB (« Browser in the Browser »), QR code et clé USB. Les campagnes peuvent être personnalisées et automatisées, notamment en choisissant les scénarios, les marques imitées et les noms de domaine, parmi plus de 250 références.
Mailinblack propose également un suivi statistique des campagnes et une analyse du niveau de vulnérabilité, afin d’adapter le programme de sensibilisation.
La plateforme de formation Cyber Academy s’appuie, quant à elle, sur du micro-apprentissage avec des modules de courte durée, efficaces et moins chronophages, ainsi qu’une approche gamifiée, privilégiant les contenus ludiques et interactifs.
Une sensibilisation à inscrire dans la durée
Le choix d’une plateforme de sensibilisation à la cybersécurité ne repose donc pas uniquement sur la quantité de ressources et de modules de formation disponibles. La qualité pédagogique, la personnalisation, le reporting, la pertinence des exercices, et, lorsque cela est adapté, la diversité des simulations sont autant de critères à examiner.
Cet entraînement aux bonnes pratiques doit également s’inscrire dans la durée, pour permettre aux équipes de conserver de bons réflexes et de savoir faire face à de nouvelles situations. Les ressources de MailinBlack sont d’ailleurs régulièrement mises à jour, pour être toujours prêt face à l’évolution des risques et menaces cyber.
Une plateforme comme MailinBlack peut ainsi servir à structurer un programme continu, en associant formation, mise en situation et analyse des résultats. L’objectif étant de faire de la sensibilisation un complément durable aux protections techniques de l’organisation.
Certains liens de cet article peuvent être affiliés.
